

导语:Ledger已确认,近期漏洞事件的受害者使用了含有“未经授权植入”的钱包,令市场对一起可能超出单一经销商范围的供应链攻击更加担忧。经销商CryptoBillis已联系受影响用户,并暂停销售剩余库存;已购买钱包的客户则被建议不要进行设置或绑定地址。
间谍软件与助记词风险
AMBCrypto此前报道称,来自CryptoBillis的钱包内含间谍软件,旨在捕获并将种子短语传输至服务器。由于种子短语本身已暴露,攻击者无需多签设置即可盗空钱包。Ledger表示,安全环境持续演变,公司正不断添加安全缓解措施,并研发进一步增强的防篡改方案。
攻击范围或不止一家经销商
外界越来越猜测,该供应链事件可能并非仅限CryptoBillis。CryptoQuant分析师Darkfost表示,风险可能波及更广,警告超过七家经销商和电商平台可能因区域邻近而处于高风险。其他经销商名称,包括Lazada商家,也出现在讨论中。他提醒:“如果你在过去6个月内从这些经销商之一购买了Ledger,在问题解决前,将资产转移到安全位置可能是明智之举。”
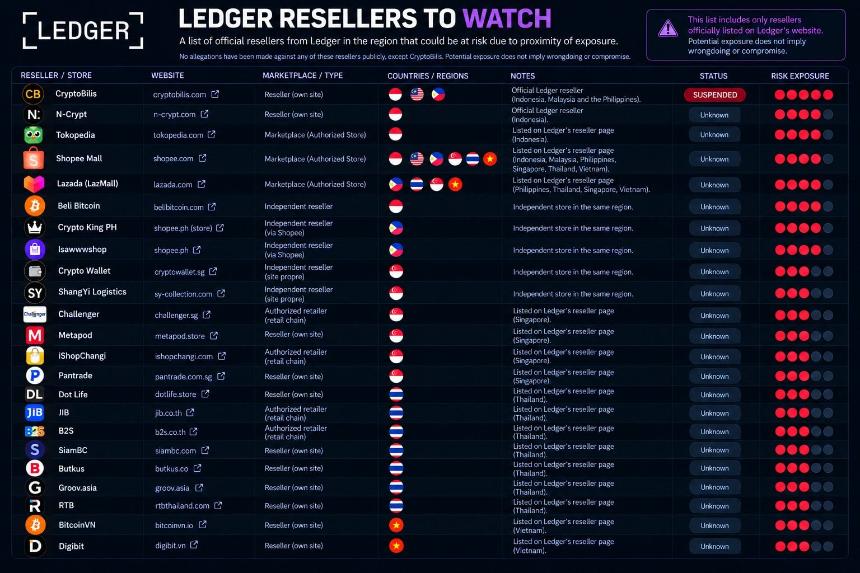
来源:X/Darkfrost
损失规模扩大
截至10月9日,受影响设备已被盗走9100万美元,超过470个地址受到影响。如果供应链攻击范围超出当前推测,损失可能进一步上升。
硬件钱包安全危机加剧
该事件让硬件钱包安全再添阴影。今年7月,安全研究员ZachXBT警告称,“所有硬件钱包都是彻底的垃圾”。Coldcard在一次固件漏洞后损失超过1亿美元;Trezor遭遇重大数据泄露,暴露物流详情、姓名和实际地址;SafePal也发生数据泄露,如今Ledger加入安全危机。实际影响下,硬件钱包用户要么因黑客攻击损失资金,要么在数据泄露后面临绑架和勒索威胁。Ark Invest的Lorenzo Valente将其形容为双输局面,可能扼杀自托管。
部分硬件钱包公司已将此次事件视为教训。例如OneKey正在增加防篡改及其他额外安全功能。然而,钱包提供商Foundation首席执行官Zach Herbert警告,大多数在中国或更广泛亚洲地区制造的硬件钱包都可能成为目标,包括Ledger。根据Herbert的说法,Keystone和OneKey等亚洲钱包可能面临更高威胁风险。欧洲同样存在风险。
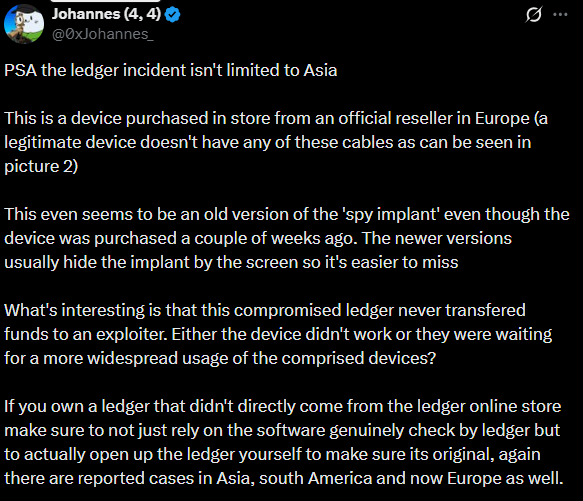
来源:X
总结
Ledger确认,CryptoBillis销售的部分设备带有间谍植入。市场普遍猜测,该供应链攻击可能不止涉及一家经销商或电商平台。