

Ledger供应链攻击波及四家授权经销商,2026年硬件钱包损失突破2亿美元
导语:Ledger硬件钱包因供应链攻击面临新一轮安全审查。该事件与约9300万美元损失相关,受影响的经销商名单已扩大至四家,最初涉及从东南亚经销商CryptoBilis购买的加密钱包。
四家经销商被列入风险名单
已确认的首个受影响经销商为MetaPod,该经销商主要位于亚洲国际机场,包括香港和马来西亚门店。一台从MetaPod购买的Ledger Flex已被确认感染恶意代码。
第二个是新加坡零售商Challenger。其VivoCity门店被认定为被篡改Ledger Flex的来源。CryptoQuant分析师Darkfost此前已因该经销商与CryptoBilis地理位置接近而将其标记为高风险。
第三个是欧洲零售商MediaMarkt Saturn,一台已购买设备被确认感染。另有一台来自类似零售商MediaMarkt Trier的设备正在接受干扰调查。两家门店均从欧洲电子产品分销商Aqipa GmbH采购Ledger产品,后者自2023年8月起在德国和奥地利供应Ledger设备。
值得注意的是,上述所有门店均被Ledger官网列为合法分销商。除CryptoBilis外,MediaMarkt/Saturn也已被暂停提供Ledger销售和配送服务。
根据地理位置接近以及供应链体系中存在共同实体(如Aqipa)等因素,以下为其他需要关注的Ledger经销商名单:
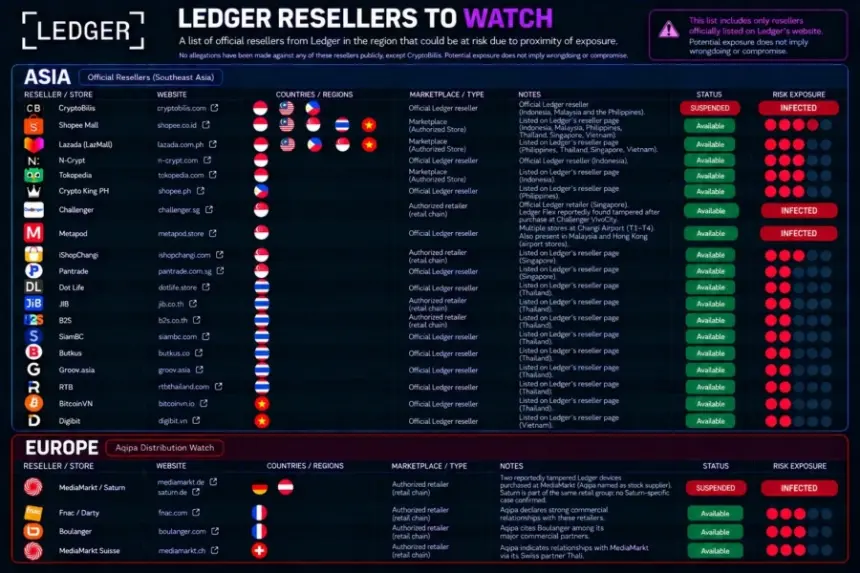
来源:Darkfost
Ledger遭遇安全响应批评
Darkfost指责Ledger在其他链上分析师先于公司识别威胁后,安全响应迟缓。他还表示,一些随机X账号提供的Ledger钱包安全检查甚至优于这家法国公司本身。此外,批评称Ledger未为召回设备承担运费。
2026年硬件钱包攻击损失超2亿美元
此次Ledger攻击涉及生产后植入的恶意程序,据称由8月初CryptoBilis所有权秘密变更所促成。7月还发生了规模更大的攻击事件:黑客利用软件漏洞从Coldcard钱包中盗走1.16亿美元。
尽管Tangem钱包在近期一次激光故障注入实验中录得零损失,但该事件仍打破了其“无法被黑”的宣传。讽刺的是,该漏洞由Ledger安全研究团队Donjon发现。与此同时,SafePal和Trezor的第三方运输网络在8月泄露了数千条客户个人身份信息。